Domaine d’audit · 13 contrôles
Audit des coûts Dynatrace : où part réellement l’argent des licences
Treize contrôles qui confrontent ce qui vous est facturé à ce qui est surveillé — des host units sur des machines sans rien à observer, du stockage que personne n’a choisi, une consommation imputable à aucune équipe.
Réserver un audit gratuit
Les 79 contrôles
Ce que ces contrôles lisent
Host units face aux services surveillés
Tout hôte Full-Stack est facturé, qu’un service y tourne ou non. Le contrôle liste les hôtes qui consomment du Full-Stack sans aucun process group surveillé derrière eux.
Retention du stockage et valeurs par défaut
La retention d’un bucket se règle facilement et s’oublie tout aussi facilement. Chaque bucket est valorisé à sa propre retention sur votre grille tarifaire, en annualisé.
Tags d’affectation des coûts
Une consommation que vous ne pouvez pas attribuer à une équipe ne peut faire l’objet d’aucun chargeback, ni d’aucune discussion. Le contrôle compte les hôtes et les services auxquels manquent les tags définis par votre propre convention.
Entités inactives et dormantes
Des applications RUM sans trafic, des monitors synthétiques qui ne s’exécutent jamais, des process groups qui ont cessé de remonter des données — chacun occupe encore de la licence et de la configuration.
Pourquoi c’est important
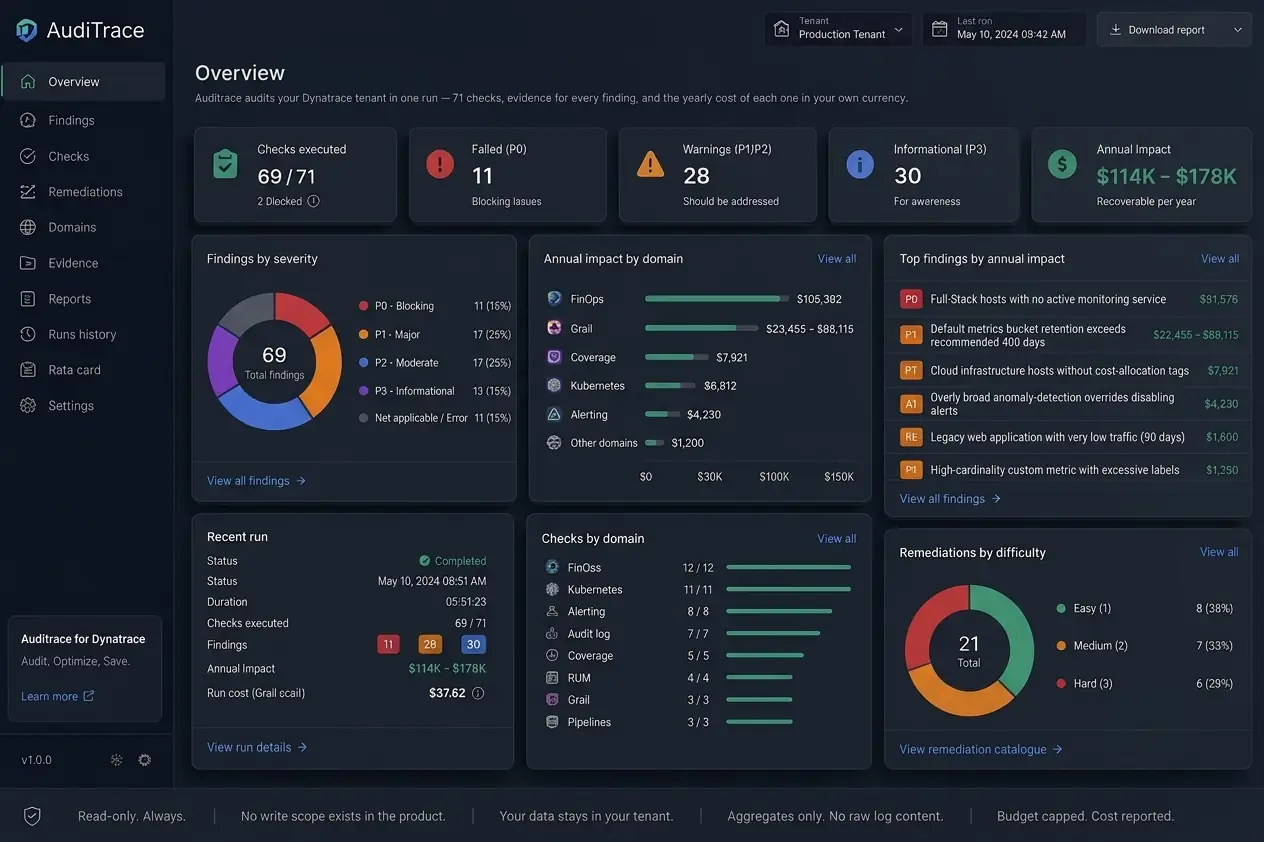
Dynatrace facture à la consommation, et la consommation est le produit de la configuration. C’est toute la raison pour laquelle un problème de coût est un problème de configuration : personne n’a décidé de dépenser $91,576 par an à surveiller des hôtes sur lesquels il n’y a rien — un script de déploiement l’a fait, il y a deux ans, et aucun rapport depuis n’a été conçu pour le montrer.
Dynatrace facture à la consommation, et la consommation est le produit de la configuration. Le domaine FinOps est la partie de l’audit qui rapproche les deux. Chaque contrôle produit la liste des entités derrière son chiffre, valorisée sur votre grille tarifaire négociée plutôt que sur le prix catalogue, et annualisée. Un constat que vous ne pouvez pas vérifier n’est pas une preuve, chacun est donc livré avec la source qui le sous-tend — la liste des entités, la condition qui l’a décidé et le calcul. Une nouvelle exécution d’AudiTrace au trimestre prochain renvoie le même chiffre.
Ce que nous ne faisons pas, c’est déduire un coût d’une économie. Si un contrôle identifie une dépense récupérable, ce chiffre tient seul ; si un autre contrôle plaide pour davantage de retention, ce coût est indiqué séparément. Compenser l’un par l’autre, c’est ainsi qu’un rapport finit par promettre une économie que la facture ne montre jamais.
Un constat issu d’un tenant réel
Hôtes Full-Stack sans aucun service surveillé
Ampleur
140 hôtes
Impact
$91,576 / an
Chaque constat arrive avec la requête qui l’a produit et un CSV des objets qu’il a trouvés, pour que votre équipe puisse le rejouer sans nous.
Les questions qu’on nous pose sur ce domaine
Un audit Dynatrace peut-il réduire mon coût de licence ?
Parfois nettement, mais seulement là où la configuration paie pour quelque chose que personne ne regarde. Sur le tenant de notre étude de cas, la dépense annuelle récupérable atteignait $114,000–178,000 tous domaines confondus, et la ligne la plus importante était des host units Full-Stack sur des machines sans service surveillé. L’audit vous dit quelles sont ces lignes et ce que vaut chacune ; la décision de les récupérer vous appartient.
Avez-vous besoin d’un accès en écriture pour auditer nos coûts ?
Non. Chaque contrôle FinOps est une lecture : la Settings API, le modèle d’entités et des requêtes DQL sur Grail. 0 scopes d’écriture — contrôles en lecture seule — une exécution ne change aucune configuration.
Les autres domaines d’audit
Dix-neuf domaines, 79 contrôles, une exécution en read-only. Chaque domaine a sa page.
FinOps
Où part l’argent, et ce qui est récupérable
Kubernetes
Couverture des clusters, versions, échecs récurrents
Alerting
Si un incident atteindrait réellement un humain
Audit log
Qui a changé quoi, quand, et hors heures ouvrées
Coverage
Ce qui est surveillé, et ce qui en a seulement l’air
RUM
Portée du monitoring des utilisateurs réels et réglages de confidentialité
Grail
Buckets, retention, coût de stockage annualisé
Pipelines
Traitement à l’ingestion, masquage, règles de rejet
Synthetic
Moniteurs Synthetic qui passent, échouent ou ne tournent jamais
Topology
Qualité de la détection d’entités et explosion du nombre d’entités
OpenTelemetry
Sources OTel et double instrumentation
Security
Portées des tokens, expiration, identifiants dormants
Workflows
Automatisations qui échouent ou ne se déclenchent jamais
Bizevents
Hygiène des fournisseurs d’événements métier
Dashboards
Inventaire des dashboards
Davis
Taux d’attribution de cause racine
OpenPipeline
Résolution des routes et des pipelines
SLO
Définitions de SLO qui cassent à la redétection
Tagging
Convention de tagging des environnements
Voyez ce que ce domaine trouve sur votre propre tenant.
Une exécution en read-only couvre les dix-neuf domaines. Vous gardez le rapport dans tous les cas.
Réserver un audit gratuit
Voir comment fonctionne AudiTrace
Découvrez ce que fait réellement votre observabilité.
Un audit prend une exécution. Les constats prennent une réunion. Ce que vous en faites vous appartient.
Experts Dynatrace certifiés
+1
Après l’envoi, nous répondons sous un jour ouvré. Ensuite, un court appel de cadrage. L’audit est en lecture seule, et vous gardez le rapport.
Obervability
Implémentation, services managés et support Dynatrace. Chaque constat arrive avec la source qui le sous-tend.
Services
Nous joindre
© 2026 Obervability · Tous droits réservés.
Obervability
{{ t.navCta }}
{{ langLabel }} ▾
English
{{ altLabel }}
{{ t.heroKicker }}
{{ t.heroTitle }}
{{ t.heroSub }}
{{ t.heroCta1 }}
{{ t.heroCta2 }}
{{ t.badge }}
79
{{ t.stripChecks }}
19
{{ t.stripDomains }}
23
{{ t.stripRem }}
0
{{ t.stripWrite }}
{{ t.svcTitle }}
{{ t.s1t }}
{{ t.s1d }}
{{ t.s2t }}
{{ t.s2d }}
{{ t.s3t }}
{{ t.s3d }}
{{ t.caseKicker }}
{{ t.caseTitle }}
{{ t.caseCtx }}
{{ t.caseNote }}
{{ t.svcKick }}
{{ t.svcTitle2 }}
{{ t.svcSub }}
{{ t.heroCta1 }}
{{ t.svcCta2 }}
79
{{ t.svcL1 }}
$114–178k
{{ t.svcL2 }}
0
{{ t.svcL3 }}
{{ t.svcTracksT }}
{{ t.svcTracksD }}
{{ k.t }}
{{ k.g }}
{{ k.d }}
{{ t.fcTitle }}
{{ t.svcFindD }}
{{ f.t }}
{{ f.d }}
{{ t.svcEngT }}
{{ t.colEng }}
{{ t.colTrack }}
{{ t.colShape }}
{{ e.n }}
{{ e.k }}
{{ e.s }}
{{ t.svcCtaT }}
{{ t.svcCtaD }}
{{ g.kicker }}
{{ g.title }}
{{ g.sub }}
{{ g.cta1 }}
{{ g.cta2 }}
{{ g.s1h }}
{{ p.t }}
{{ g.s2h }}
{{ g.s2sub }}
{{ c.t }}
{{ c.d }}
{{ g.s3h }}
{{ g.s3sub }}
{{ g.s4h }}
{{ g.s4sub }}
{{ g.tableNote }}
{{ g.s5h }}
{{ g.s5sub }}
{{ k.t }}
{{ k.d }}
{{ g.s6h }}
{{ c.t }}
{{ c.d }}
{{ g.faqH }}
{{ f.q }}
{{ f.a }}
{{ g.closerT }}
{{ g.closerD }}
{{ g.cta1 }}
{{ g.closerCta }}
{{ g.kicker }}
{{ g.title }}
{{ g.sub }}
{{ g.cta1 }}
{{ g.cta2 }}
{{ g.s1h }}
{{ p.t }}
{{ g.s2h }}
{{ g.s2sub }}
{{ g.tableNote }}
{{ g.s3h }}
{{ c.t }}
{{ c.d }}
{{ g.s4h }}
{{ c.t }}
{{ c.d }}
{{ g.faqH }}
{{ f.q }}
{{ f.a }}
{{ g.closerT }}
{{ g.closerD }}
{{ g.cta1 }}
{{ g.closerCta }}
{{ dom.kicker }}
{{ dom.title }}
{{ dom.lede }}
{{ dom.ctaBook }}
{{ dom.ctaChecks }}
{{ dom.hReads }}
{{ r.t }}
{{ r.d }}
{{ dom.hWhy }}
{{ p.t }}
{{ dom.findLabel }}
{{ dom.findName }}
{{ dom.lblScale }}
{{ dom.findScale }}
{{ dom.lblImpact }}
{{ dom.findImpact }}
{{ dom.findNote }}
{{ dom.hFaqs }}
{{ f.q }}
{{ f.a }}
{{ dom.hOther }}
{{ dom.otherSub }}
{{ dom.closerT }}
{{ dom.closerD }}
{{ dom.ctaBook }}
{{ dom.closerCta }}
{{ c.kicker }}
{{ c.title }}
{{ c.sub }}
{{ c.cta1 }}
{{ c.cta2 }}
{{ f.n }}
{{ f.l }}
{{ c.s1h }}
{{ c.s1sub }}
{{ c.tableNote }}
{{ c.s2h }}
{{ p.t }}
{{ c.s3h }}
{{ a.t }}
{{ a.d }}
{{ c.s4h }}
{{ f.q }}
{{ f.a }}
{{ c.closerT }}
{{ c.closerD }}
{{ c.cta1 }}
{{ c.closerCta }}
{{ art.kicker }}
{{ art.title }}
{{ art.dek }}
{{ art.dateLine }}
{{ s.h }}
{{ p.t }}
DQL
{{ s.code }}
{{ art.findLabel }}
{{ art.findName }}
{{ art.scaleLabel }}
{{ art.findScale }}
{{ art.impactLabel }}
{{ art.findImpact }}
{{ art.takeawayLabel }}
{{ art.takeaway }}
{{ art.moreLabel }}
{{ art.ctaTitle }}
{{ art.ctaSub }}
{{ art.ctaBtn }}
AudiTrace
{{ artIndexKicker }}
{{ artIndexTitle }}
{{ artIndexSub }}
{{ t.privTitle }}
{{ t.privUpdated }}
{{ s.h }}
{{ s.b }}
{{ t.termsTitle }}
{{ t.termsUpdated }}
{{ s.h }}
{{ s.b }}
{{ t.a11yTitle }}
{{ t.a11yUpdated }}
{{ s.h }}
{{ s.b }}
{{ t.reqTitle }}
{{ t.reqBody }}
{{ c.t }}
{{ c.d }}
{{ t.pTitle }}
{{ p.t }}
{{ p.d }}
{{ p.fig }}
{{ t.hTitle }}
{{ s.n }}
{{ s.t }}
{{ s.d }}
{{ t.way1k }}
{{ t.way1t }}
{{ t.way1d }}
{{ t.way2k }}
{{ t.way2t }}
{{ t.way2d }}
{{ t.waysNote }}
{{ t.fcTitle }}
{{ i.t }}
{{ i.d }}
{{ t.prDelTitle }}
{{ d.t }}
{{ d.d }}
{{ t.dTitle }}
{{ t.dSub }}
{{ t.secTitle }}
{{ b.t }}
{{ b.d }}
{{ n.t }}
{{ t.oTitle }}
{{ o.k }}
{{ o.t }}
{{ o.d }}
{{ o.p }}
{{ t.faqTitle }}
{{ q.q }}
{{ q.a }}
{{ t.cTitle }}
{{ t.cSub }}
{{ t.badge }}
{{ t.fSentT }}
{{ t.fSentD }}
{{ ccDial }}
{{ formErrMsg }}
{{ t.fAfter }}
{{ t.footColServices }}
{{ t.footColGuides }}
{{ t.footColReach }}
© 2026 Obzervability · {{ t.footRights }}